
La seguridad informática dejó de ser una preocupación exclusiva de computadores, teléfonos y bases de datos, los recientes ciberataques en varios países europeos demostraron que una intrusión digital también puede alterar el funcionamiento de equipos físicos y poner en riesgo productos esenciales para la alimentación y la atención sanitaria.
Los ataques tuvieron como objetivo sistemas de refrigeración administrados mediante plataformas de control remoto. Estas herramientas permiten supervisar las temperaturas y modificar el funcionamiento de los equipos a distancia, una capacidad que, cuando no cuenta con suficientes medidas de protección, puede convertirse en una puerta de entrada para los ciberdelincuentes y poner en peligro la seguridad alimentaria y salud de las personas.
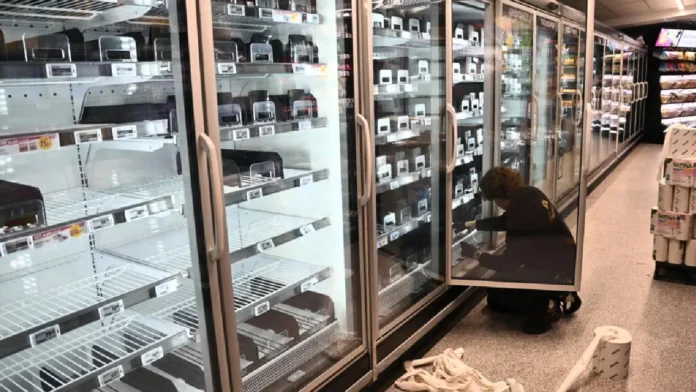
La cadena de ataques informáticos alcanzó establecimientos comerciales de Francia, Bélgica, Países Bajos, Suecia, Irlanda, Estonia y Luxemburgo, entre otros territorios mencionados en los reportes. En algunos supermercados, los atacantes consiguieron manipular los controles para elevar la temperatura de los refrigeradores, lo que provocó pérdidas de alimentos y obligó a desconectar preventivamente equipos y establecimientos.
La refrigeración se convirtió en el punto vulnerable de los ataques informáticos
De acuerdo con la información divulgada por la Agencia EFE, una de las cadenas afectadas reportó que los intrusos lograron modificar el software encargado de regular la refrigeración y elevar la temperatura de algunas unidades hasta los 50 grados centígrados durante la noche. En otros episodios se reportaron incrementos de hasta 80 grados.
La dimensión del problema también quedó reflejada en las afectaciones a grandes superficies francesas. Más de 100 supermercados de Coopérative U fueron blanco de los ataques informáticos, mientras que otros 180 establecimientos de Intermarché y su marca Netto resultaron afectados. Además, alrededor de 100 tiendas tuvieron que desconectarse de internet como medida preventiva para evitar nuevas intrusiones.
El director ejecutivo de Coopérative U calificó el episodio como un ataque extremadamente grave y sin precedentes, mientras que la empresa Sabcobel, dedicada a la instalación de sistemas de refrigeración, confirmó incidentes similares en establecimientos de otros países europeos.
Los bancos de sangre también quedaron expuestos a ciberataques
La preocupación aumentó cuando se conoció que tres bancos de sangre franceses habían sufrido una intrusión que buscaba modificar la temperatura de los equipos donde se almacenaban las donaciones. En este caso, los sistemas de alarma detectaron las alteraciones y permitieron evitar consecuencias para la conservación de las reservas y la atención de los pacientes.
Según los reportes conocidos, los atacantes intentaron manipular los congeladores para elevar la temperatura del plasma almacenado, que requiere condiciones específicas de conservación para su utilización en transfusiones, intervenciones quirúrgicas y tratamientos oncológicos.
Los centros regionales del organismo público encargado de gestionar las donaciones aclararon que la intrusión no comprometió directamente sus sistemas, sino los de Coolworld, empresa proveedora de los equipos de refrigeración. La Agencia Nacional de Ciberseguridad de Francia (ANSSI) y el Ministerio de Sanidad abrieron investigaciones para establecer las circunstancias del incidente.
Todavía no hay claridad sobre los responsables
Pese a las similitudes entre los ataques informáticos, las autoridades y los especialistas no han confirmado que todos los ataques formen parte de una misma operación, ni han identificado a sus responsables. Tampoco existen pruebas concluyentes sobre el posible uso de inteligencia artificial en estas intrusiones.
Hervé Lambert, director global del área de consumo de Panda Security, explicó a EFE que uno de los aspectos más inquietantes es la posibilidad de intervenir instalaciones físicas desde lugares ubicados a miles de kilómetros. Por su parte, Josep Albors, responsable de investigación y concienciación de ESET España, advirtió que las características comunes de los incidentes todavía no permiten establecer un origen compartido.
Las sospechas sobre una posible participación rusa también surgieron en medio de la controversia, aunque el Kremlin rechazó las acusaciones formuladas desde Europa. Hasta ahora, no se ha presentado evidencia que permita atribuirle los ciberataques.
Lambert señaló que las herramientas para ejecutar intrusiones informáticas pueden conseguirse con relativa facilidad en internet, por lo que una contraseña débil, un sistema desactualizado o una conexión remota sin protección suficiente pueden facilitar el acceso no autorizado.
El especialista insistió en que la respuesta debe ir más allá de investigar los incidentes y contemplar una revisión de los equipos conectados, los permisos de acceso y los mecanismos de vigilancia. La protección de estos sistemas resulta fundamental para evitar que una vulnerabilidad informática termine afectando servicios esenciales. Como concluyó Lambert en declaraciones recogidas por EFE, enfrentar este tipo de amenazas requiere inversión en ciberseguridad.